DID+CA在物联网设备可信交互中的应用 智能家庭消费设备销售新范式
随着物联网技术的普及,智能家庭消费设备(如智能门锁、摄像头、恒温器、语音助手等)快速进入千家万户。设备之间的互信、用户隐私保护以及销售环节的信任缺失,成为制约行业发展的关键瓶颈。去中心化身份(DID)与证书授权(CA)的结合,为物联网设备的可信交互提供了新的解决思路,并在智能家庭消费设备的销售场景中展现出巨大潜力。
一、物联网设备可信交互的挑战
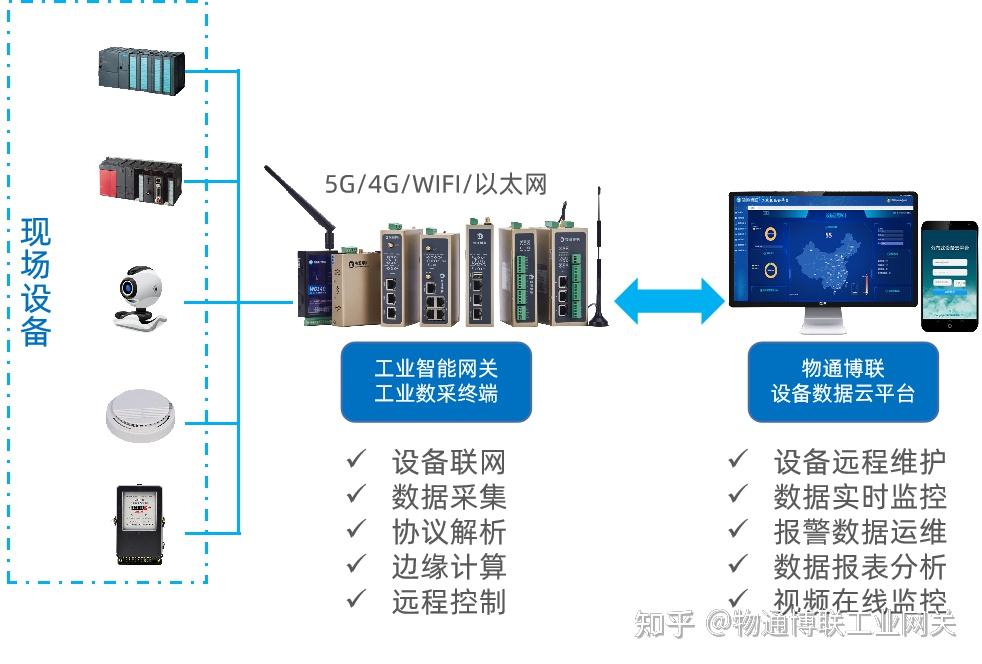
智能家庭设备来自不同厂商,采用异构的通信协议与安全机制。传统模式下,设备身份依赖中心化平台管理,存在单点故障、跨厂商互认困难、用户数据被平台过度收集等问题。设备在销售流通过程中缺乏可验证的身份凭证,消费者难以确认设备的真伪与安全状态。
二、DID+CA融合方案的核心机制
DID(去中心化标识符)为每台设备或用户生成全局唯一、自主控制的身份标识,其文档可存储公钥、认证方式等信息,并基于区块链或分布式账本实现不可篡改的注册与解析。CA(证书授权)则为设备颁发X.509数字证书,用于建立传输层安全(TLS)通道和严格的设备认证。
将两者结合:设备出厂时由CA颁发包含DID信息的数字证书,同时将DID文档上链。设备交互时,先通过DID解析获取对端公钥,再用CA证书验证设备合法性(如厂商签名、型号、安全等级),从而在去中心化环境下实现“身份自主+权威背书”的双重信任。
三、智能家庭场景中的可信交互应用
1. 设备配网与互认
新设备接入家庭网络时,通过DID+CA向家庭网关证明自身身份,网关查验CA证书链和DID状态,确保仅授权设备入网,防止仿冒设备恶意接入。
2. 跨厂商数据协作
不同品牌的智能设备(如门锁与摄像头)需要联动时,基于DID实现细粒度授权:用户通过自己的DID控制数据访问权限,设备双方凭CA证书建立加密通道,交换临时令牌完成一次性的可信交互。
3. 固件升级与完整性验证
厂商发布固件时使用私钥签名,设备通过DID文档获取公钥并验签,结合CA证书确认固件来源可信,避免固件被篡改或降级攻击。
4. 用户隐私保护
用户使用DID登录和管理设备,无需向中心化平台提交手机号、邮箱等个人信息。设备间的交互凭证以DID和匿名证书形式呈现,降低隐私泄露风险。
四、赋能智能家庭消费设备销售
DID+CA机制不仅强化了设备交互安全,还重塑了销售链条中的信任体系:
- 防伪溯源:每台设备拥有唯一DID和CA证书,消费者扫码即可验证真伪、生产批次、安全认证状态,杜绝翻新机与假冒产品。
- 可信二手交易:设备DID记录所有权变更历史,CA证书可验证设备未被非法改装,为二手智能设备交易提供可信凭证。
- 销售环节的设备绑定:销售时,商家协助消费者将设备DID与用户DID绑定,激活保修与售后服务,防止串货和恶意退货。
- 增强消费者信心:明确展示设备通过CA认证及DID自主管理特性,可作为产品卖点,提升品牌溢价与用户购买意愿。
五、实施建议与展望
推动DID+CA在智能家庭领域的落地,需要芯片模组、设备厂商、CA机构、DID注册机构及电商平台协同制定标准。建议优先在高端智能门锁、安防摄像头等高安全需求品类试点,逐步扩展至全品类。随着分布式数字身份基础设施的完善,DID+CA有望成为物联网设备可信交互的通用底座,并在销售环节衍生出设备身份保险、可信租赁等创新商业模式,为智能家庭消费市场注入新的增长动力。
最新产品